目次
「自動ダウンロード機能の無効化」を推奨
Telegram(テレグラム)のデスクトップ版アプリケーションで、ユーザーが攻撃の危険に晒される深刻な脆弱性が見つかったことが「CertiK Alert」の報告で明らかになりました。
CertiK Alertが2024年4月9日に発表した内容によると、この脆弱性は「メディア処理を通じたリモートコード実行(RCE)攻撃」につながる可能性があるとのことで、細工を施した画像・動画ファイルの自動ダウンロードを通じて攻撃を受ける可能性があると伝えられています。
この脆弱性はテレグラムのデスクトップ版アプリケーションにのみ存在するもので、モバイル版は署名が必要な実行プログラムを直接実行しないため影響を受けないとされていますが、デスクトップ版利用者には「自動ダウンロード機能を無効にすること」が推奨されています。
テレグラムで自動ダウンロード機能を無効にする方法は以下の通りです。
- テレグラムアプリの「Settings(設定)」に移動する
- 設定画面の中にある「Data and Storage(データとストレージ)」を選択
- 「Automatic Media Download(メディアを自動ダウンロード)」をオフにして、全ての自動ダウンロードを無効にする
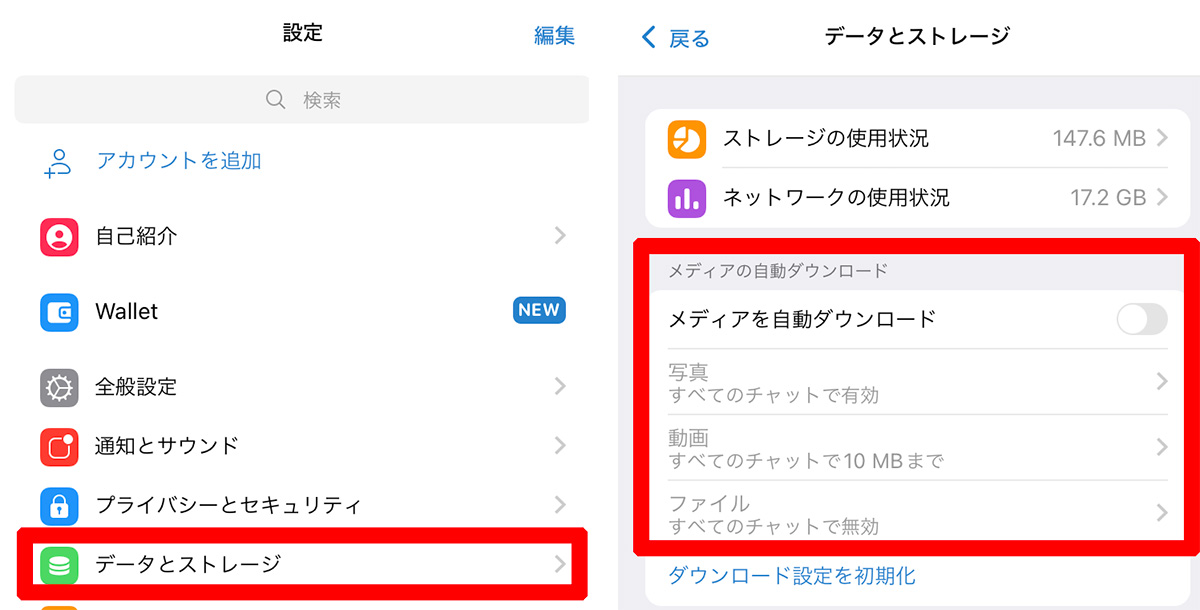 「設定」から「データとストレージ」に進んで「メディアを自動ダウンロード」をオフにする
テレグラムは仮想通貨業界でも広く利用されていますが、アカウント乗っ取りなどの被害も多数報告されているため、利用者の方は十分注意するようにしましょう。
こちらの記事もあわせてどうぞ